


🌐 Beitrag übersetzen
🌐 Übersetzen – kostenlos, automatisch
Finnische Ministerien, das niederländische Parlament, Teile der BBC, Behörden in Hessen und im Saarland: Am Mittwoch sind auf der ganzen Welt Websites vom Netz gegangen. Der Grund sind zwei kritische Sicherheitslücken in der Programmiersprache PHP. Und seit dem Mittwochnachmittag war auch die Website der Landeshauptstadt nicht mehr erreichbar.
Beim Versuch, schwerin.de aufzurufen, wiesen die Server Verbindungen zurück. Am Vormittag hatte die Stadtverwaltung ihren Nachrichtendienst noch beliefert, die Störung begann am Mittwochnachmittag. Bestätigt hat die Stadtverwaltung den Schritt inzwischen: Wie Nordkurier und Ostsee-Zeitung in der Nacht berichteten, wurden die Seiten wegen der akuten Sicherheitslücke vorsorglich abgeschaltet. Auch die Stadt Ribnitz-Damgarten im Landkreis Vorpommern-Rügen nahm ihre Website aus Sorge vor Angriffen vom Netz. Die Landesportale von Landesregierung und Landtag waren erreichbar.
Was PHP2Shell kann
Unter dem Namen PHP2Shell warnen Fachleute vor zwei Schwachstellen im Kern der weit verbreiteten Websprache, registriert als CVE-2026-109618 und CVE-2026-109619. Wer sie ausnutzt, kann ohne Anmeldung aus der Ferne eigenen Programmcode auf einem Server ausführen und ihn damit vollständig übernehmen: Datenbanken, Kundendaten, Zugänge, alles. Nach einer Schätzung des Sicherheitsunternehmens Wiz, das zu Google gehört, könnte rund ein Drittel bis zu 70 Prozent des Internets auf PHP aufbauen. Die Zahl ist nicht unabhängig geprüft, die Größenordnung aber erklärt, warum Sicherheitsbehörden weltweit alamieren.
Nach der technischen Analyse des Sicherheitsunternehmens Wiz ist PHP2Shell eine Familie von vier verwandten Speicherfehlern, die bis zur Version PHP 5.4 zurückreichen, die vor über zehn Jahren erschien. Der Mechanismus: Provoziert ein Angreifer bei einer manipulierten Anfrage gezielt einen Speicherüberlauf, bricht PHP den Vorgang zwar ab und gibt den Arbeitsspeicher frei, löscht aber interne Verweise nicht vollständig. Bearbeitet derselbe Arbeitsprozess sofort danach die nächste Anfrage, greift er über die verwaisten Zeiger auf Zellen zu, in die Angreifer eigenen Programmcode geschleust haben, ein klassischer Use-after-free. Möglich ist auch das Ausspähen von Passwörtern, API-Schlüsseln und Sitzungsdaten direkt aus dem Arbeitsspeicher, nach dem Muster der früheren Heartbleed-Lücke. Ein Login ist dafür nicht nötig.
Für Laien in einem Bild: Ein PHP-Server ist wie eine Küche, in der für Gäste der Reihe nach gekocht wird. Der Angreifer sorgt dafür, dass der Koch bei einem Gericht überfordert wird und mitten im Arbeitsschritt die Küche verlässt. Der nächste Gast bestellt in derselben Küche, in der noch halb angerichtete Reste des Abbruchs herumliegen, und genau daraus baut sich der Angreifer seinen Zugriff. Wer Passwörter und Sitzungsdaten offen liegen lässt, dessen Geheimnisse nimmt er gleich mit.
Erst durch Künstliche Intelligenz gefunden
Die Geschichte dieser Lücke ist eine über Künstliche Intelligenz, auf beiden Seiten. Entdeckt haben die Fehler Fachleute der Sicherheitsfirmen Calif und Wiz mit Hilfe von KI-Modellen von OpenAI und Google, wie OpenAI in seinem Blog beschreibt. Wiz spricht von den schwerwiegendsten Sicherheitslücken, die je durch KI aufgespürt wurden, und davon, dass die Modelle das Bauen funktionierender Angriffsskripte binnen Stunden ermöglicht hätten.
Details zu den Schwachstellen gelangten vor dem offiziellen Patch an die Öffentlichkeit. Fachleute erwarten deshalb automatisierte Angriffe auf ungeschützte Server im Minutentakt. Die Gegenseite arbeitet längst mit denselben Mitteln: Das Wettrennen läuft zwischen KI, die die Lücken fand, und Kriminellen, die es mit Maschinen ausnutzen wollen.
Dabei ist der Befund doppelt bemerkenswert. Die Fehler lagen nicht erst seit gestern im Code, sie lagen unerkannt in jahrzehnte altem, millionenfach geprüftem Programm. Ohne KI wären sie womöglich weiter unentdeckt geblieben, die Gefahr wäre dieselbe geblieben, nur unsichtbar. Die Modelle haben die Lücke also nicht erzeugt, sondern sichtbar gemacht, und sie liefern im selben Zug die Werkzeuge, sie binnen Stunden auszunutzen. Verteidiger und Angreifer benutzen dieselbe Technologie. Der neue Alltag der Internetsicherheit sieht deshalb so aus: Maschinen entdecken, Maschinen attackieren, und Menschen müssen die Patches schneller einspielen, als die Gegenseite zuschlägt.
Vorgeschichte: Erste Anzeichen eines der Speicherfehler waren schon 2024 nach einer Prüfung des Pariser Sicherheitsunternehmens Quarkslab im Auftrag der Berliner Sovereign Tech Agency aufgefallen, blieben aber unbehoben, weil sich das Entwickler-Team nicht einigte und kein Angriffspfad bekannt war. Den praktischen Beweis, dass sich aus dem Fehler ein echter Angriff bauen lässt, erbrachten am 11. August 2026 erstmals das kalifornische Sicherheitsunternehmen Calif und OpenAI mithilfe des Sprachmodells GPT-5.6 Sol. Acht Tage später stieß das Team von Wiz unabhängig auf dieselbe Fehlerfamilie und nutzte dafür neben GPT-5.6 Sol eine damals unveröffentlichte Vorabversion von Gemini 4 Argon aus dem Google-Konzern. OpenAI koordinierte die Offenlegung über seine Initiative „Patch the Planet“ und sagte eine Milliarde US-Dollar an subventionierten Zugängen für sein Sicherheitssystem Daybreak zu.
Zugespitzt: Solange es die Modelle nicht gab, war PHP2Shell eine Gefahr ohne Zähne. Die praktische Ausnutzung galt für Menschen als kaum bewältigbar, selbst die Gutachter von 2024 sahen deshalb keinen Handlungsdruck. Erst die KI fand die Lücke, baute den Angriff vor und machte die Bedrohung damit real, vor der sie seither warnt. Das lässt sich beruhigend lesen: Ohne die Warnung hätte die Gegenseite dasselbe Loch eines Tages vermutlich still gefunden, ohne Ankündigung, ohne Patch.
Behörden empfehlen: notfalls vom Netz
Das Bundesamt für Sicherheit in der Informationstechnik hat eine offizielle Cybersicherheitswarnung herausgegeben (Aktenzeichen BITS-H Nr. 2026-297981-1032) und die Lage mit der Warnstufe 3, Orange, als außerordentlich hoch eingestuft. Konkret rät das BSI: Patches sofort einspielen, und wenn das nicht kurzfristig möglich ist, den Webserver vorübergehend vom Internet trennen. Genau dieses Abschalten haben am Mittwoch Behörden, Universitäten und Krankenhäuser in mehreren Bundesländern praktiziert, auch Finnland, die Niederlande und Österreich zogen staatliche Angebote vom Netz. Die PHP-Entwickler haben am Mittwochnachmittag gepatchte Versionen veröffentlicht.
Was der Ausfall kostet, lässt sich so kurz nach dem Start nicht beziffern. Fest steht: Verwaltungen, Universitäten und Kliniken weltweit zahlen für Nachtdienste und Notupdates, Online-Shops verlieren Umsatz in den abgeschalteten Stunden. Der eigentliche Schaden droht dort, wo nicht gepatcht wird: Als 2017 die Ransomware WannaCry weltweit Rechner verschlüsselte, entstanden Schäden in Milliardenhöhe, als 2021 die Log4Shell-Lücke Java-Software weltweit betraf, wuchteten Entwickler monatelang Updates durch ihre Systeme. Während Log4Shell vor allem Spezialsoftware traf, läuft PHP nach der Wiz-Schätzung auf einem Großteil aller Websites. Ein einziger automatisierter Massenangriff könnte die Vergleichszahlen deutlich übertreffen.
Als historisch gilt der Vorgang ohnehin: Nach Angaben von OpenAI ist es das erste Mal, dass eine KI eine derart kritische Schwachstelle weltweit aufgespürt hat. Und noch nie haben so viele Staaten vorsorglich eigene Netzdienste abgeschaltet, bevor ein einziger Angriff öffentlich zirkulierte. Das Abschalten selbst ist die neue Verteidigungslinie, und sie kostet – aber weniger als das Gegenteil.
Schwerin kennt das Stillstehen
Die Landeshauptstadt weiß, wie sich eine abgeschaltete Verwaltung anfühlt. Im Oktober 2021 legte ein Ransomware-Angriff die IT der Stadtverwaltung monatelang lahm, der Normalbetrieb kam erst im Folgejahr zurück. Ob und wann schwerin.de zurückkehrt, entscheidet die Stadtverwaltung.
Eine Prüfung in der Nacht zum Donnerstag zeigt ein geteiltes Bild. Das zentrale Angebot unter schwerin.de blieb versperrt; selbst die eigene Adresse des Stadtmarketings leitet nur auf die tote Hauptseite weiter. Erreichbar blieben das separate Serviceportal für Bürgerdienste und die Auftritte der Betriebe: Stadtwerke samt Netztochter SWS Netze, Wohnungsgesellschaft WGS, Stadthalle, Zoo, Museum und der Verkehrsbetrieb Schwerin Mobil antworteten, ebenso der Eigenbetrieb SDS für stadtwirtschaftliche Dienstleistungen. Vom Netz ist auch die Abwasserentsorgung SAE: Der Eigenbetrieb betreibt einen eigenen Auftritt unter saesn.de, doch der Rechner reagierte ebenso wenig wie jener der Wasserversorgungs- und Abwasserentsorgungsgesellschaft WAG – beide liegen auf derselben Serveradresse – wie auch die Internetseite der Gesellschaft für Beteiligungsverwaltung (GBV), die die stadteigenen Gesellschaften steuert. Der komplette Rechner, der Holding-Verwaltung, Abwasserentsorgung und Wasserbetrieb im Netz vertritt, war damit vom Netz. Im Lauf der Nacht kehrte er zurück: SAE, WAG und GBV antworten wieder. Vom Netz blieb zuletzt nur noch das zentrale Portal der Stadtverwaltung selbst. Genau dieser Zustand ist das praktische Abbild der BSI-Empfehlung: Betreiber trennen, was riskant ist, und lassen laufen, was auf gepatchter Infrastruktur sitzt.
Für normale Nutzerinnen und Nutzer besteht am eigenen Gerät kein Handlungsbedarf, die Lücke sitzt auf den Servern. Wer selbst eine Website, einen Shop oder ein Vereinsportal mit PHP betreibt, sollte noch heute mit dem Hoster oder Administrator sprechen und die Updates einspielen.
Wer selbst PHP-Angebote betreibt, muss unverzüglich auf PHP 8.5.12, 8.4.27, 8.3.36 oder 8.2.35 aktualisieren, auch für die älteren Zweige 7.4, 8.0 und 8.1 gibt es Rückportierungen. Wer nicht sofort patchen kann, findet selbst bei vorgeschalteten Schutzfiltern wie Web Application Firewalls keinen vollständigen Schutz. Als Übergangslösung beschreiben die PHP-Entwickler mehrere Konfigurationsänderungen, darunter das Abschalten der Upload-Fortschrittsanzeige. In den Serverprotokollen lohnt der Blick auf gehäufte „HTTP 500“-Fehler und ungewöhnlich große PHPSESSID-Cookies, die typischen Spuren von Angriffsversuchen.
Auch berichtet bei t3n und bei: futurezone, Spiegel und hessenschau. Auch zur Abschaltung in Schwerin: Nordkurier und Ostsee-Zeitung.
http://www.schwerin.news arbeitet ehrenamtlich. Spenden herzlich willkommen. Und: Wer mag, abonniert unseren kostenlosen Newsletter.
(red)
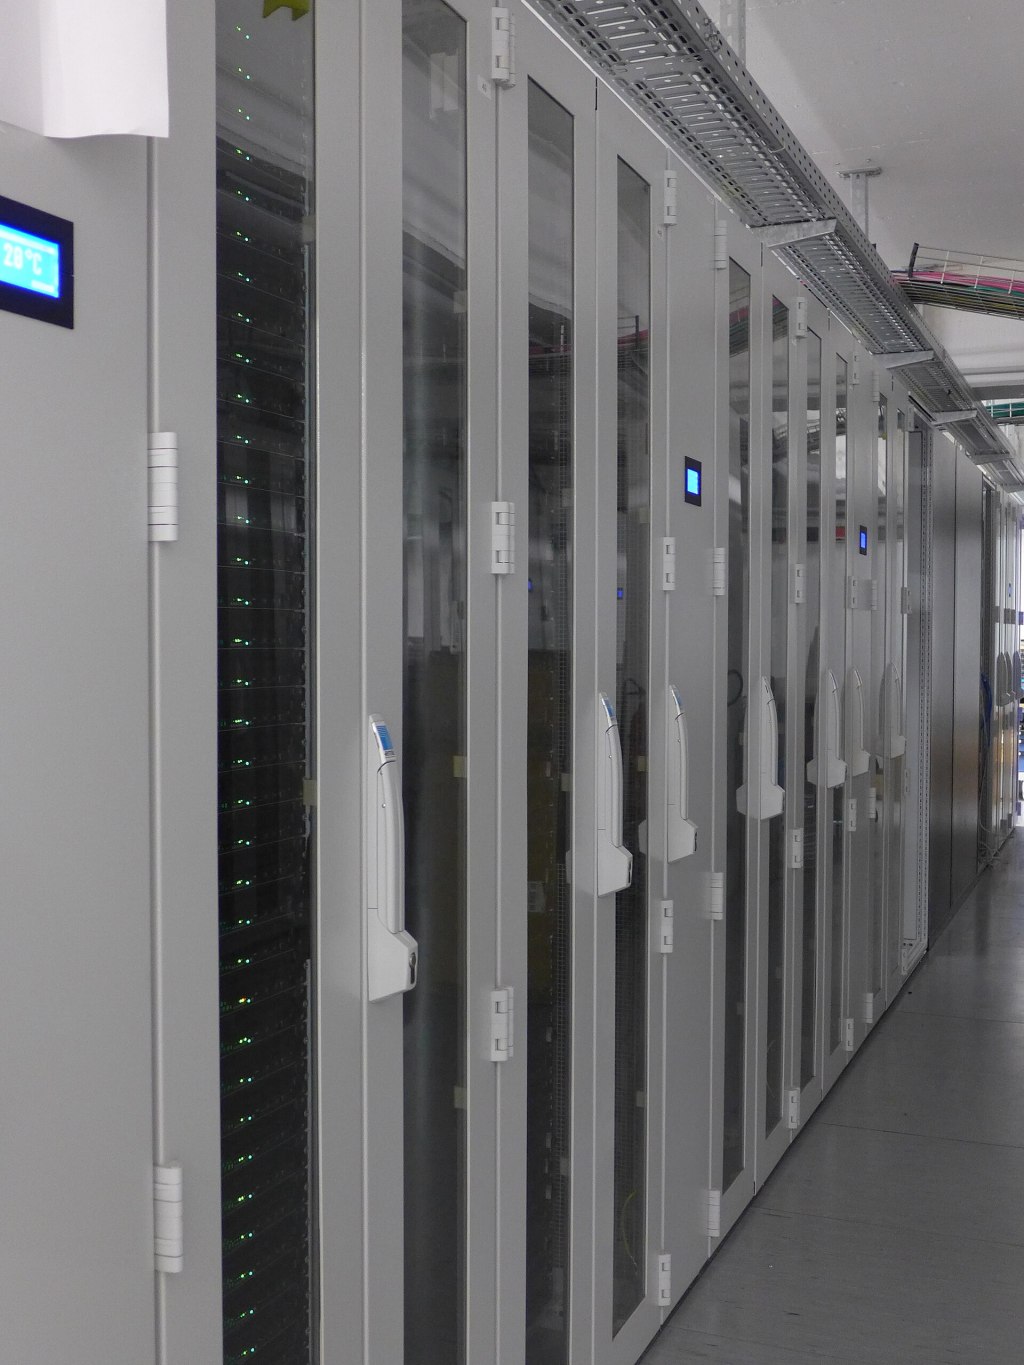
Bild: Serverraum im Rechenzentrum, Ehrobod01, CC BY-SA 4.0, via Wikimedia Commons.




Geben Sie hier ihren Senf dazu ab.