


🌐 Beitrag übersetzen
🌐 Übersetzen – kostenlos, automatisch
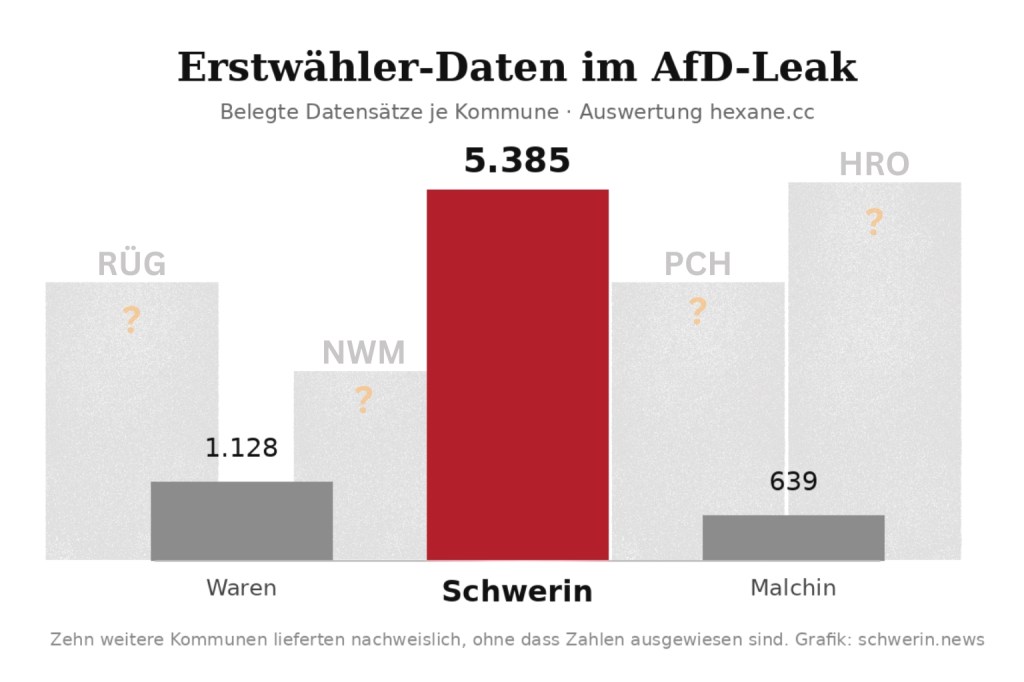
Wer zwischen 2003 und 2010 geboren wurde und im Landtagswahlkampf Post von der AfD im Briefkasten hatte, kann sich nahezu sicher sein: Name und Anschrift stecken im AfD-E-Mail-Leak. Betroffen sind in Schwerin allein rund 5.385 junge Menschen, im ganzen Land Tausende mehr.
(stm) Seit ein paar Tagen liegen 281 Gigabyte AfD-Email-Post im Netz: rund 421.000 E-Mails, gezogen von Hackern aus den Servern der Partei, abrufbar für jeden auf dem Portal hexane.cc. Über Stunden konnte von Menschen und Gruppen mit ausreichend Rechenkapazität auch das Originalmaterial vollständig heruntergeladen werden.
Wer in Schwerin im September zum ersten Mal gewählt hat, findet darin seine eigene Anschrift. Genauer gesagt stecken über 5.300 Erstwähler/innen-Adressen aus der Landeshauptstadt in dem Datenberg. Landesweit dürfte die Zahl wensentlich höher liegen.
Schwerin.news hat die Spuren erstmals systematisch ausgewertet – bislang hat kein anderes Medium über die Erstwähler-Adressen im Leak berichtet. Dafür muss man drei Dinge verstehen: wie die Daten überhaupt zur AfD kamen, wer betroffen ist – und warum aus einem routinierten Verwaltungsakt am Ende eine Datenschutzrelevante Angelegenheit für Tausende junge Menschen wurde – und diese Daten nun bei allen liegen, die Zugang auf die gelekten AfD Emails haben.
Warum die Adressen überhaupt bei der AfD lagen
Der Weg der Daten begann völlig legal. Paragraf 50 Absatz 1 des Bundesmeldegesetzes erlaubt Meldebehörden, im Zusammenhang mit Wahlen Gruppenauskünfte an Parteien, Wählergruppen und andere Träger von Wahlvorschlägen zu erteilen – ausdrücklich für Gruppen von Wahlberechtigten, deren Zusammensetzung vom Lebensalter mitbestimmt wird. Erstwähler sind der Klassiker. Jede Partei, die zu einer Landtagswahl antritt, kann diese Anfrage stellen, auch CDU, SPD, Grüne, Piraten, und Linke. Gebraucht wird das Recht regelmäßig: Wie eine Antwort des Oberbürgermeisters aus dem Jahr 2024 zeigte, erteilte das Schweriner Einwohnermeldeamt zwischen 2020 und 2024 meist über 1.000 einfache Auskünfte pro Jahr, Parteien und Institute gehören zu den Abnehmern.
Die AfD legte im Sommer 2026 besonders groß auf. Am 27. Juli, gut sieben Wochen vor der Landtagswahl, versandte das Büro des Landesverbandes eine Sammel-Anfrage an Meldebehörden im ganzen Land – der Beleg dazu liegt im Archiv. Nach Auswertung des Portals enthält die Mail 241 Behörden-Adressen. Ob und in welchem Umfang andere Parteien 2026 angefragt haben, zeigt das Archiv nicht.
Herauskommen bei so einer Auskunft tun Vorname, Familienname und Anschrift. Daten die nun bei Hackern, Aktivistengruppe, Geheimdiensten und quasi jedem liegen, der sich die Originaldatein technisch herunterladen konnte.
Die Geburtsdaten der Wahlberechtigten dürfen nach dem Gesetz ausdrücklich nicht mitgeteilt werden; die Ämter filtern die Jahrgänge intern heraus. Erteilt werden darf die Auskunft nur in den sechs Monaten vor der Wahl, benutzt werden darf sie ausschließlich für Wahlwerbung, und zwar mit festem Enddatum: Spätestens einen Monat nach der Wahl sind die Daten zu löschen oder zu vernichten. Betroffen in Schwerin sind der Auswertung zufolge die Jahrgänge 2003 bis 2010 – Menschen, die im September zum ersten Mal wählen durften.
Für die Städte und Gemeinden bringen derartige Anfragen übrigens Geld. Die Gebühren richten sich nach der Kostenverordnung des Innenministeriums. Die Stadt Schwerin verlangte wörtlich „0,05 €“ je Datensatz, bedeutet hochgerechnet 269,25 Euro für (Mathe Leistungskurs Milchmädchen) 5.385 Adressen.
Und dann kam der Hack
Was für die Ämter Routine war, endete in Schwerin mit einem Datum: Am 6. August 2026 lieferte die Stadt die Erstwähler-Liste an das Landesbüro der AfD. Wenige Wochen später zogen Hacker die Postfächer der Partei leer und stellten alles öffentlich ins Netz – seither sind die 5.385 Namen und Anschriften Teil eines Datensatzes, den jeder herunterladen kann. Wer alles Kopien besitzt, ist nicht mehr feststellbar. Ein Widerspruchsrecht gegen die Übermittlung von Daten an Parteien sieht das Gesetz zwar vor – gegen einen Leak hilft es nicht mehr. Nach dem Gesetz hätte die Sache einen Monat nach dem 20. September endgültig vorbei sein müssen: Adressen löschen, Akte schließen. Stattdessen liegen die Adressen Ende Oktober im Netz. Und das ohne das die Jugendlichen ab 16 Jahren irgendetwas dafür können.
Stadtverwaltung auch nicht cleverer. Datei und Passwort an dieselbe Adresse
Und die Stadt hat ihren Teil dazu beigetragen, dass die Kette so leicht reißen konnte. Am selben 6. August schickte die Verwaltung neben einer mit einem Passwort geschützen Datei eine zweite E-Mail mit dem Betreff „Passwort Gruppenauskunft Erstwähler LTW 2026″ – an dieselbe Adresse, an die zuvor die verschlüsselte Datei gegangen war.
Eine Verschlüsselung ist so sicher wie der Weg, auf dem das Passwort getrennt übermittelt wird. Beides nacheinander ins selbe Postfach macht den Schutz wertlos: Wer mitliest, hält Datei und Schlüssel in derselben Hand. Ein Formalverstoß ist das nicht, eine getrennte Übermittlung ist nur übliche Praxis. Erklären muss man sich das trotzdem.
Schwerin steht dabei nicht allein, und manche Behörden wählten Passwörter, die man nicht erraten, sondern einfach raten muss. Das Stadtamt Rostock versah seine Erstwähler-Datei nach Auswertung des Portals mit dem Passwort „AfD2026″, die Stadt Grimmen mit „EMA2026″. Auch Boizenburgland und Ludwigslust schickten Passwörter für Wählerdaten per gewöhnlicher E-Mail.
Elf Jahre Klartext: Die offene Scheunentür der AfD
Die AfD machte es Angreifern noch leichter. Das Archiv, das die AfD Leaks veröffentlichte, dokumentiert elf Jahre Passwort-Kultur. 2015 verschickte der AfD-Landesverband NRW per Massenmail an die gesamte Mitgliederliste die Zugangsdaten eines Mitglieds für eine Online-Abstimmung – im Klartext, Passwortmuster: Parteiname plus vier Ziffern. Ein Empfänger beschwerte sich damals schriftlich, sein Name und Passwort seien ohne sein Einverständnis verbreitet worden. 2019 verschickte ein Bundestagsbüro der Fraktion vertrauliche Mobilnummern aller Abgeordneten als passwortgeschütztes PDF – und das Kennwort „AfD_MdB-2019″ im Klartext in dieselbe Verteilerliste. Exakt das Muster, für das Schwerins Stadtverwaltung sechs Jahre später steht.
Es geht weiter. 2021 leitete ein externer Dienstleister die SSH-Zugangsdaten zum Server des AfD-Fanshops im Klartext weiter. 2025 ging das Passwort der Finanzcloud des Bundesverbands an eine private Web-Adresse – die Mail selbst räumt ein, dass der E-Mail-Verkehr unverschlüsselt sei. Und am 10. September 2026, wenige Tage, bevor das Leak auftauchte, schickte die Landesgeschäftsstelle in Schwerin das Live-Passwort eines eigenen Postfachs im Klartext an einen externen Support-Dienstleister.
Ein Schluss der Redaktion: Wer jahrelang Zugangsdaten im Klartext per E-Mail verteilt, auch an externe Adressen, und dabei selbst notiert, dass der Kanal unverschlüsselt ist, braucht sich über den Verlust seiner Daten nicht zu wundern. Ob die Angreifer über einen dieser Wege hineinkamen, ist öffentlich nicht geklärt. Die Belege zeigen nur, wie viele Türen offen standen. Die Hacker führen trotzdem nichts Gutes im Schilde: Wer 281 Gigabyte aus Partei-Postfächern zieht, übernimmt auch die Adressen Tausender junger Menschen – Nutznießer einer Schlamperei, deren Schaden bei anderen liegt.
Reaktionen: Fragezeichen
Die AfD hatte bei der Landtagswahl 38,2 Prozent erreicht; ob die Mailings an Erstwähler dazu beigetragen haben, lässt sich aus den Daten nicht ableiten. Reaktionen auf die Vorgänge gibt es bislang keine – weder von der Stadtverwaltung, noch vom Datenschutzbeauftragten noch von der AfD. Schwerin.news wird dort nachfragen und erneut berichten, wenn es Antworten gibt.
Die Zustellungen im Überblick
Was im Archiv an Zustellungen und Passwörtern belegt ist, chronologisch im Überblick. Zahlen mit dem Zusatz „Auswertung“ beruhen auf der Auswertung des Portals, die übrigen Angaben stammen wörtlich aus den Mails.
| Kommune | Datum | Belegt |
|---|---|---|
| Krakow am See | 27.7. | Rechnung für Erstwähler-Daten |
| Ludwigslust | 27.7. | Passwort für Wählerdaten-Link im Klartext |
| Boizenburgland | 28.7. | Zustellung, Passwort per Klartext-Mail |
| Grimmen | 28.7. | Passwort „EMA2026“ |
| Neustadt-Glewe | 28.7. | Auskunft erteilt |
| Rostock | 29.7. | Passwort „AfD2026“ |
| Gadebusch | 30.7. | 0,05 € je Datensatz, Festbeträge |
| Bergen auf Rügen | 30.7. | Zustellung |
| Waren | 5.8. | rund 1.128 Erstwähler (Auswertung) |
| Malchin | 5.8. | 639 Adressen Unter-23-Jähriger (Auswertung) |
| Amt West-Rügen | 5.8. | Zustellung (Weiterleitung) |
| Schönberger Land | 6.8. | Daten plus Kostenbescheid, 36,47 € |
| Schwerin | 6.8. | rund 5.385 Datensätze, 269,25 €, Passwort in separater Mail |
Die Quellen im Einzelnen
Jeder Behauptung in diesem Beitrag liegt eine E-Mail aus dem durchsuchbaren Archiv zugrunde. Die Primär-UIDs mit Absender, Datum und wörtlichem Inhalt, sortiert nach Thema:
- Erstwähler-Sammelanfrage (27. Juli):
53364e62ca6f077061989d2b2861597c@afd-mv.de, Absender „Alexander Tschich <alexander.tschich@afd-mv.de>“ - Schwerin, Zustellung (6. August):
6085ffb6ec5e4ea3abbfa010dc698b63@SCHWERIN.DE, Absender „Basow, Mohammad <MBasow@SCHWERIN.DE>“, wörtlich genannte Beträge „269,25 €“ und „0,05 €“ - Schwerin, Passwort-Mail (6. August):
6422e7cb756b459790b69beff51ef5a9@SCHWERIN.DE, Betreff „Passwort Gruppenauskunft Erstwähler LTW 2026“ - Rostock (29. Juli):
6A69AB73020000EB0003FFFB@stadt5.rostock.de, Absenderin „Manja Bräunig“, Passwort „AfD2026“ (Auswertung) - Grimmen (28. Juli):
209fad6c-4266-4d57-8aea-50ae9fbe2020@grimmen.de, Betreff „Anschriften Erstwähler Landtagswahl MV 2026 — Passwort“, Passwort „EMA2026“ (Auswertung) - Ludwigslust (27. Juli):
62245c72323a46f186c1744960d47cbe@ludwigslust.de, Passwort für Wählerdaten-Link im Klartext - Boizenburgland (28. Juli):
20260728141608.305634DF@smtp.cn-mv.de - Neustadt-Glewe (28. Juli):
e66d59ce0ffc474ca55e020c9d599287@neustadt-glewe.de, Betreff „Auskunft Erstwähler Landtagswahl MV 2026“ - Gadebusch (30. Juli):
567546259e664b69a7c40ea69107e37e@gadebusch.info, wörtlich genannte Beträge „0,05 EUR“, „10,00 EUR“, „15,00 EUR“ - Bergen auf Rügen (30. Juli):
65253462b3014e62a6654148ab08d686@stadt-bergen-auf-ruegen.de - Waren (5. August, Weiterleitung):
01623f43321ca6075b1de06066336e04@afd-mv.de, rund 1.128 Erstwähler (Auswertung) - Malchin (5. August, Weiterleitung):
af024c5da12975e0e86165854834228f@afd-mv.de, 639 Adressen Unter-23-Jähriger (Auswertung) - Amt West-Rügen (5. August, Weiterleitung):
96dec7ec92cd0965e7dab7097418e017@afd-mv.de - Schönberger Land (6. August):
DIIE.00002BEB003EB678@schoenberger-land.de, wörtlich genannter Betrag „36,47 €“ - Krakow am See (27. Juli):
FR1PPF91768BD9E7C383E49404C5B48A843BCCC2@FR1PPF91768BD9E.DEUP281.PROD.OUTLOOK.COM, Betreff „Rechnung für Daten Erstwähler“ - AfD NRW, Massenmail mit Klartext-Login (Mai 2015):
a38a01d09803$182b9e60$4882db20$@nrw-alternativefuer.de - AfD NRW, Beschwerde über verbreitete Zugangsdaten (April 2015):
003001d0770b$4abbed80$e033c880$@nrw-afd.de - Bundestagsbüro, MdB-Nummern als PDF (Januar 2019):
5588750488ea4897b76258084628dec0@bundestag.de, Kennwort „AfD_MdB-2019“ - AfD-Fanshop, SSH-Zugang im Klartext (Juli 2021):
588e3371-ceb1-a542-17fe-e5113dd55572@gravurhoelle.de - Bundesgeschäftsstelle, Finanzcloud-Passwort (Januar 2025):
821687da1f774701b74aa778f74f02ae@afd.de - Landesgeschäftsstelle, Live-Postfach-Passwort (September 2026):
45B77916-AD94-43DA-93E8-2FD42BB82744@membra.de
Zur Methode
Grundlage sind die maschinellen Zusammenfassungen des Portals hexane.cc, nicht die Rohdaten der Mails. Jede Aussage ist über die im Quellen-Abschnitt gesammelten Primär-UIDs und Feldinhalte im durchsuchbaren Bestand nachprüfbar; die Zahl 5.385 Datensätze ist eine Rechnung der Redaktion aus den in der Mail genannten Beträgen. Live-Passwörter noch aktueller Systeme werden nicht vollständig abgedruckt.
Dass sich im dem Rohdaten, also dem 290 GB Datensatz tatsachlich die Daten der ganzen Erstwählerinnen und Erstwähler aus Schwerin und vielen anderen Landkreisen aus McLenburg Vorpommern befinden, wurde unserer Redaktion aus gewohnt zuverlässiger Quelle bestätigt – da wir als Redaktion nicht im Besitz der 290 GB sind, aber sich die bestätigende Quelle auch in der Vergangenheit als sehr zuverlässig erwiesen hat, haben wir keinen Grund an der Bestätigung zu zweifeln.
Lesen Sie dazu auch gerne:
Schwerins Bürgerdaten – wer kauft sie, zu welchem Preis?
Ungefragte Datenweitergabe an Parteien: Das Widerspruchsrecht im Check
Auch berichtet bei:
MDR: Hacker-Angriff – hunderttausende AfD-Mails im Netz
Spiegel: AfD-Leak – 421.326 E-Mails und die Geheimnisse der AfD




Geben Sie hier ihren Senf dazu ab.