
🌐 Beitrag übersetzen
Kostenlose Maschinübersetzung via Google Translate
(stm/red)
Stellen wir uns eine ganz normale Sitzung der Schweriner Stadtvertretung vor. Ein Tagesordnungspunkt wird aufgerufen, es geht um eine wichtige Entscheidung im „nichtöffentlichen Teil“ der Sitzung. Ein Mitglied der Stadtvertretung möchte in seinen Unterlagen nachsehen und meldet sich am System an. Doch statt seiner Dokumente erscheint eine Fehlermeldung: Das Konto ist gesperrt. Kein Zugriff. Die Unterlagen, die er jetzt braucht, bleiben verschlossen. Ein neues Passwort soll angefordert werden…“ Und plötzlich merken mehr und mehr Teilnehmende der Sitzung, dass sie ein neues Passwort anfordern müssen.
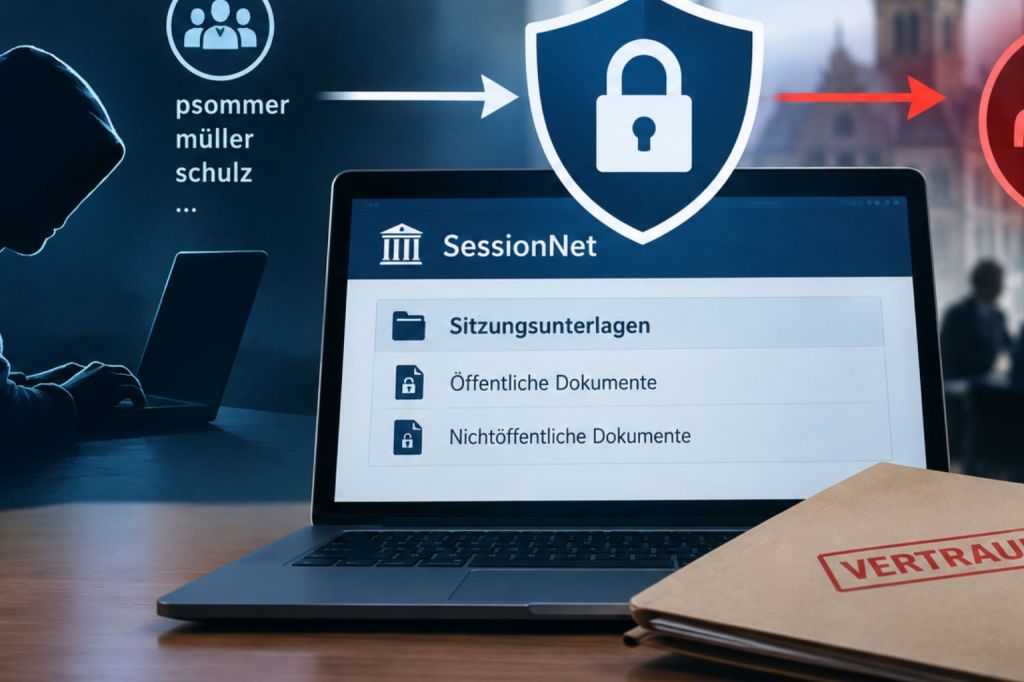
Das klingt nach einem Versehen. Es kann aber auch das Ergebnis eines gezielten Angriffs sein – das wir uns von http://www.schwerin.news mal angeschauit haben. Denn um einen Stadtvertreter auf diese Weise auszusperren, muss ein Angreifer weder das Passwort kennen noch in das System eindringen. Es reicht, den richtigen Benutzernamen zu kennen und ein paar Mal ein falsches Passwort einzutippen. Den Rest erledigt eine Sicherheitsfunktion, die eigentlich schützen soll.
Wie das System funktioniert – und warum das riskant ist
In Schwerin arbeiten die Mitglieder der Stadtvertretung mit dem Ratsinformationssystem von „SessionNet“. Über diese Plattform bekommen sie ihre Sitzungsunterlagen, je nach Berechtigung auch vertrauliche, nichtöffentliche Dokumente. Um hineinzukommen, braucht man zweierlei: einen Benutzernamen und ein Passwort. Einen zusätzlichen Sicherheitsschritt, etwa eine Bestätigung per Handy, wie man ihn vom Online-Banking kennt, gibt es in Schwerin bis dato nicht!
Der Benutzername ist dabei alles andere als geheim. Er setzt sich einfach aus dem ersten Buchstaben des Vornamens und dem Nachnamen zusammen. Aus „Pia Sommer“ wird „psommer“. Wer weiß, wer im Stadtrat sitzt – und das ist öffentlich einsehbar –, kann sich die Benutzernamen praktisch selbst zusammenbastlen. Dass dieses Schema kein Zufall ist, zeigt eine Anleitung eines anderen Amtes für dieselbe Software. Dort steht wörtlich: „Ihre Benutzerkennung ist Vorname.Nachname.“
Für sich genommen wäre ein leicht zu erratender Benutzername noch kein Drama. Das Passwort bleibt ja geheim. Genau hier aber liegt der Denkfehler.
Der Schutz, der zur Angriffsfläche werden kann
Damit niemand fremde Passwörter einfach durchprobieren kann, sperrt das System ein Konto, wenn mehrmals ( fünf bis sech mal) hintereinander ein falsches Passwort eingegeben wird. Das ist eine gängige und grundsätzlich sinnvolle Schutzmaßnahme. Sie soll Einbrecher abwehren.
Doch das System kann nicht unterscheiden, wer da tippt. Es weiß nicht, ob am anderen Ende ein berechtigtes Mitglied der Stadtvertretung sietzt oder ein KI Programm, oder ein 14 Jähriger Nachwuchshacker sitzt, welcher gezielt aussperren will. Ein Angreifer muss das echte Passwort deshalb überhaupt nicht kennen. Er gibt einfach absichtlich falsche Passwörter ein, bis das Konto dichtmacht. Das Ziel ist nicht, hineinzukommen. Das Ziel ist, den Richtigen draußen zu halten. Und das im richtigen Moment angewendet könnte Sitzungen und Entscheidungen beeinflussen.
Problem ist bekannt, aber in Schwerin offenbar nicht angekommen
In der IT-Fachwelt hat dieses Problem einen Namen. Man spricht von einem „Denial-of-Service“, also einem Angriff, der ein System nicht knackt, sondern es für seine eigentlichen Nutzer unbrauchbar macht. Die weltweit führende Organisation für die Sicherheit von Web-Anwendungen, OWASP, warnt seit Jahren ausdrücklich vor genau dieser Kombination: leicht erratbare Benutzernamen plus automatische Kontosperre.
Auch die renommierte US-Sicherheitsbehörde NIST rät davon ab, Konten nach ein paar Fehlversuchen einfach hart zu sperren. Das ist also kein exotischer Sonderfall, sondern ein bekanntes Lehrbuchproblem. Seit Jahren – gar Jahrzehnten.
Warum das für die Demokratie mehr ist als ein Computerärgernis
Bei einem gesperrten E-Mail-Postfach ärgert man sich und wartet, bis es wieder geht. Bei einer Stadtvertretung sieht die Sache anders aus. Wenn ein Mandatsträger mitten in der Sitzung nicht an seine Unterlagen kommt, fehlt ihm die Grundlage, um mitzureden und unabhängig abzustimmen. Bei vertraulichen Dokumenten gibt es keinen schnellen Ersatz, den man eben ausdrucken könnte. Im Zweifel müsste ein Tagesordnungspunkt verschoben werden.
Und es bleibt nicht zwangsläufig bei einem Konto. Werden mehrere Stadtvertreter gleichzeitig ausgesperrt, trifft es im schlimmsten Fall alle. Im schlimmsten Fall reagiert ein System auf viele Angriffe damit, den gesamten Anmeldebereich abzuschalten – dann steht niemand mehr drin. Ob das Schweriner System tatsächlich so weit geht, hängt von seiner konkreten Einstellung ab. Aber das Grundproblem ist da.
Kein Einzelfall und keine Kleinigkeit
Hinter SessionNet steckt die Firma SOMACOS aus Salzwedel. Nach eigenen Angaben nutzen rund 2.500 Kunden in Deutschland und Österreich ihre Software. Dabei zählt die Stadt Schwerin übrigens als einzelner Kunde. Es geht hier also nicht um eine kleine Bastellösung in einem Rathaus, sondern um ein System, auf das sich sehr viele Kommunalparlamente verlassen. Dass die Software angreifbar sein kann, ist keine bloße Theorie: Beispielsweise wurde 2021 wurde eine Sicherheitslücke in SessionNet öffentlich, über die man an nichtöffentliche Sitzungsunterlagen gelangen konnte. Der Hersteller bestätigte das Problem damals und lieferte ein Update.
Die Zeiten und Gefahren steigen – Onkel KI steht vor der Tür
Erschwerend kommt hinzu, wie einfach ein Angriff heute ist. Man braucht kein Hacker-Genie und kein Darknet. Die Namen der Schweriner Stadtvertreter stehen öffentlich im Netz. Daraus die Benutzernamen abzuleiten, dauert Sekunden. Ein simples Computerprogramm kann dann die ganze Liste durchgehen und bei jedem Konto ein paar falsche Passwörter eingeben. Was früher mühsame Handarbeit gewesen wäre, läuft heute vollautomatisch.
Und das ist der Grund weswegen wir diese „Sicherheitslücke“ thematisieren – In Zeiten von KI und gerade „KI Agenten“ ist es nur eine Frage der Zeit bis ein derartiger „Angriff“ gestartet wird.
Was helfen würde
Der naheliegende erste Schritt wäre, das durchschaubare Namensschema aufzugeben und stattdessen zufällige Benutzernamen zu vergeben. Dann kann niemand mehr aus einer öffentlichen Liste die Zugangsdaten ableiten. Dazu noch endlich – auch in Schwerin eine 2 Faktor Gedöns – also bestätigung der Anmeldung über Handy – und die Sache wäre geklärt.
Weitere Möglichkeiten
Der eigentliche Hebel liegt beim Sperrmechanismus selbst. Statt ein Konto nach wenigen Fehlversuchen komplett dichtzumachen, gibt es klügere Wege. Man kann nach jedem Fehlversuch die Wartezeit bis zum nächsten Versuch schrittweise verlängern. Man kann die Zahl der Versuche pro Internetanschluss begrenzen, statt das Konto des Nutzers zu bestrafen. Und man kann nach mehreren Fehlschlägen eine dieser bekannten „Ich bin kein Roboter“-Abfragen einbauen. All das bremst automatisierte Massenangriffe aus, ohne den berechtigten Nutzer auszusperren. Diese Lösungen sind seit Jahren bekannt und empfohlen. Sie müssen nur eingesetzt werden.
Nur in Schwerin scheint man seit Jahren das Problem nicht zu kennen, oder es zu ignorieren. Und „nur“ weil es bisher nicht passiert ist – muss man das Thema diese Sicherheitslücke nicht verchweigen.
Die eine Frage, die zählt
Am Ende läuft alles auf eine einzige, sehr konkrete Frage hinaus: Ist SessionNet in Schwerin so eingerichtet, dass niemand mit den öffentlich bekannten Namen der Stadtvertreter deren Zugänge gezielt lahmlegen kann?
Es geht hier nicht um irgendeinen Online-Account. Es geht um das Werkzeug, mit dem gewählte Vertreter ihre Arbeit machen, und um Dokumente, die teils vertraulich sind. Ein Schutzmechanismus hat eine einfache Aufgabe: Unbefugte draußen halten. Sobald man ihn umdrehen und gegen die eigenen Leute richten kann, schützt er nicht mehr, sondern schadet. Und wenn am Schluss, um die Lücke zu stopfen, vorsichtshalber alle ausgesperrt werden, dann hat der Angreifer genau das erreicht, was er wollte.
http://www.schwerin.news muss an dieser Stelle die naheliegende Lösung nicht benennen. Aber – wie wäre es von dieser asbach Uralt Benutzernamen Abstand zu nehmen? Statt Vorname und Nachname, eine Zeichenfolge als Benutzername einzurichten? Statt für „Pia Sommer“ – „psommer“ vielleicht eine zufällige Zahlenfolge wie „FcKafD188814“ oder so.
Recherchequellen:
Blocking Brute Force Attacks | OWASP Foundation
Umsetzungshinweise zum Baustein SYS.1.2.2 Windows Server 2012
https://www.msxfaq.de/windows/sicherheit/accountlockout.htm
🌐 Beitrag übersetzen
Kostenlose Maschinübersetzung via Google Translate
http://www.schwerin.news arbeitet ehrenamtlich – abonnieren Sie uns und werden Sie über jeden neuen Beitrag informiert.




6 Antworten zu „Wer braucht noch einen Hacker? Schwerins IT-Schutz kann selbst zum Problem werden.“
Eine „Handlungsanleitung“ wäre etwas anderes. Eine Anleitung wäre beispielsweise: „Gehe auf diese Seite, gib diese konkrete Nutzerkennung ein, mache anschließend genau diese Schritte und wiederhole sie X-mal.“
Genau das ist nicht der Punkt des Beitrags. Wir weisen darauf hin, dass ein Sicherheitsmechanismus unter bestimmten Bedingungen selbst zum Problem werden kann. Das ist ein Unterschied.
Der Vergleich mit einem offenen Fenster passt auch hier: Wenn eine Zeitung schreibt „Dieses Fenster steht offen und darüber könnte jemand ins Gebäude gelangen“, hat sie damit keinen Einbruch organisiert. Sie hat auf ein offenes Fenster hingewiesen.
Und was den Vorwurf „Schwerinhasser“ betrifft: Eine Sicherheitslücke zu benennen, die bei einer Schweriner Anwendung besteht, ist kein Hass auf Schwerin. Im Gegenteil: Wenn das Problem tatsächlich besteht, sollte man doch froh sein, dass darauf hingewiesen wird, bevor jemand es missbraucht.
Ob jemand eine solche Schwachstelle tatsächlich ausnutzt, entscheidet nicht der Artikel, sondern die Person, die es tut. Die Verantwortung dafür kann man nicht einfach demjenigen zuschieben, der darauf hingewiesen hat.
Wenn jemand sagt: „An diesem Gebäude steht ein Fenster offen und darüber könnte jemand einsteigen“, ist das doch auch keine Anleitung zum Einbruch.
Der Hinweis beschreibt eine Schwachstelle. Er sagt nicht: „Geh am Dienstag um 22 Uhr dorthin, nimm dieses Werkzeug, steige genau dort ein und mach anschließend dies und jenes.“ Er macht vielmehr darauf aufmerksam, dass ein Problem existiert, damit der Eigentümer das Fenster schließen kann.
Genauso ist es hier: Wir beschreiben eine konkrete Sicherheitsproblematik und machen darauf aufmerksam, was passieren kann, wenn ein Schutzmechanismus missbraucht wird. Dass jemand diese Information anschließend für eine Straftat missbrauchen könnte, macht die Berichterstattung über die Schwachstelle nicht automatisch zu einer Anleitung zur Straftat.
Nach deiner Logik dürfte man über Sicherheitslücken eigentlich überhaupt nicht berichten. Dann müsste man bei jedem offenen Fenster schreiben: „Nehmt den Beitrag raus, sonst könnte jemand einsteigen.“
Die sinnvollere Reaktion wäre doch: Fenster schließen. Bzw. in diesem Fall: Sicherheitslücke prüfen und den Schutzmechanismus verbessern. Die ist seit Jahren bekannt und es wird nichts unternommen.
Keine Anleitung? nehmt den Beitrag raus. Ob euch oder anderen das in der Stadt bekannt ist ist völlig Latte. Ihr schafft hier echt Probleme. Computersabotage nach § 303b StGB oder § 202c StGB („Hackerparagraph“) könnte man ja jetzt mal prüfen.
Das soll nun wirklich keine Anleitung sein. Das Problem ist seit Jahren bekannt, und wird auch andernorts immer mal wieder thematisiert.
jetzt ist es ja noch einfacher… Nachdem ihr hier noch ne Anleitung teilt…
Gute Handlungsanleitung für andere Schwerinhasser, wie der Autor, samt link zur Nutzung. Mal sehen wieviele Schwerinhasser das jetzt nutzen.