
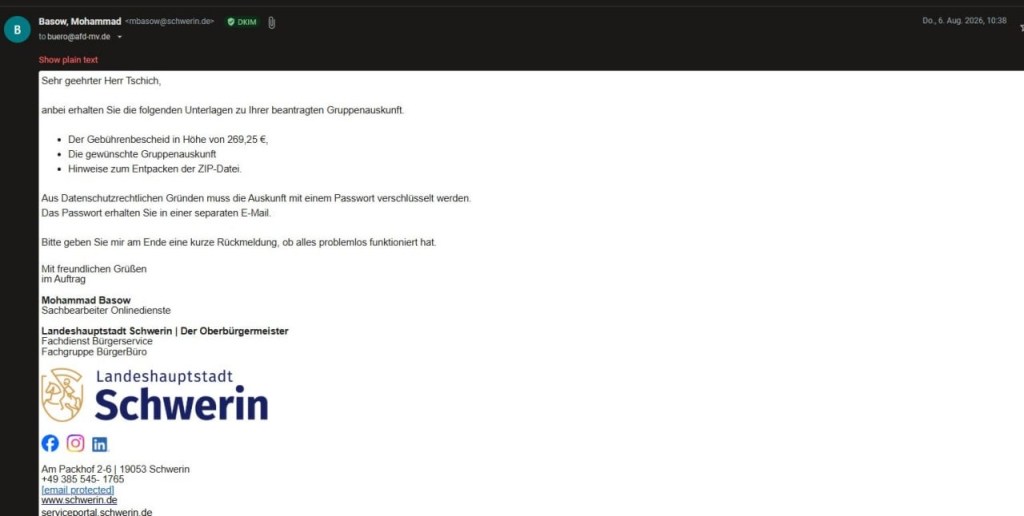
(red) Die Stadt hat einer Partei 5.385 Namen und Adressen von jungen Leuten aus Schwerin gegeben. Die Stadt sagt: Das war alles sicher. Die Mails sagen: Es war nicht sicher. Hier steht, was passiert ist.
Das Wichtigste in Kürze
- Am 6. August gab die Stadt 5.385 Namen und Adressen von Erstwählern an die AfD.
- Die Liste war verschlüsselt. Das Passwort sollte getrennt geschickt werden.
- Die Stadt sagt: Zwischen Liste und Passwort lagen drei Stunden. Die Mails zeigen: Es waren zwei Minuten.
- Wer das Postfach lesen konnte, hatte beides: die Liste und das Passwort.
- Später stand alles im Internet.
Was am 6. August passiert ist
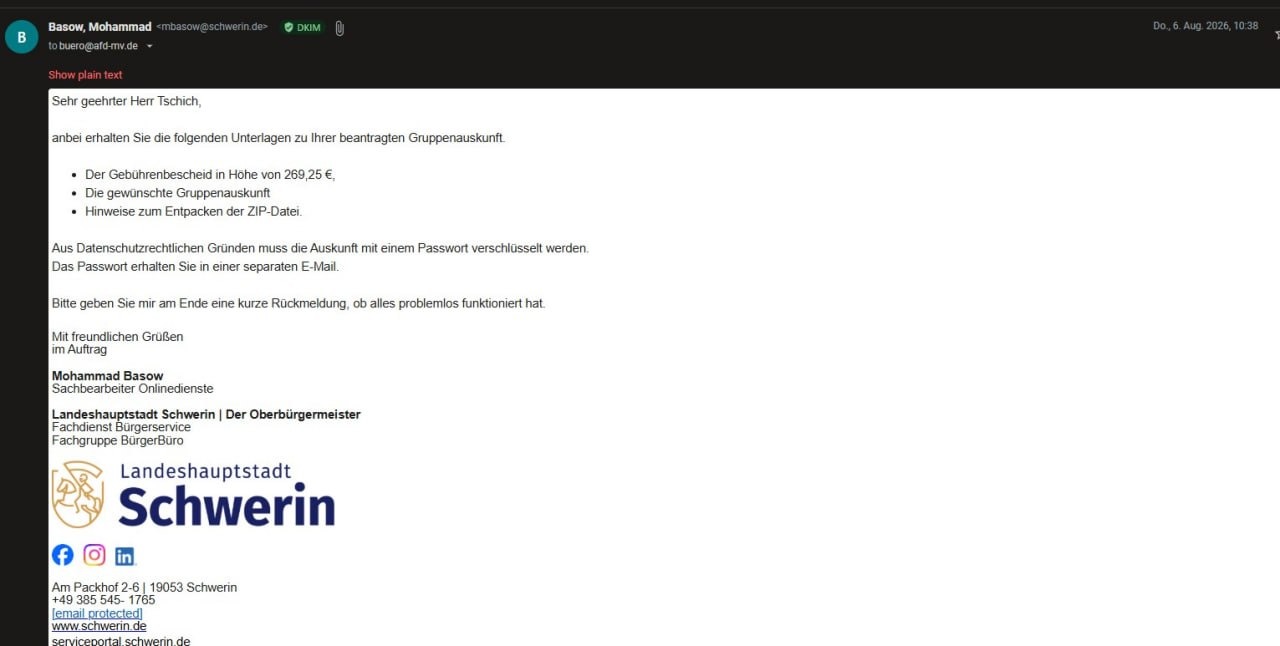
Donnerstag, 6. August 2026, 10:38 Uhr. Ein Mitarbeiter der Stadt schickt eine Mail an das Büro der AfD in Schwerin. Darin: eine Rechnung über 269,25 Euro, die gewünschte Liste und eine Anleitung.
Die Liste steckt in einer verschlüsselten Datei. In der Mail steht, warum: „Aus Datenschutzrechtlichen Gründen muss die Auskunft mit einem Passwort verschlüsselt werden. Das Passwort erhalten Sie in einer separaten E-Mail.“
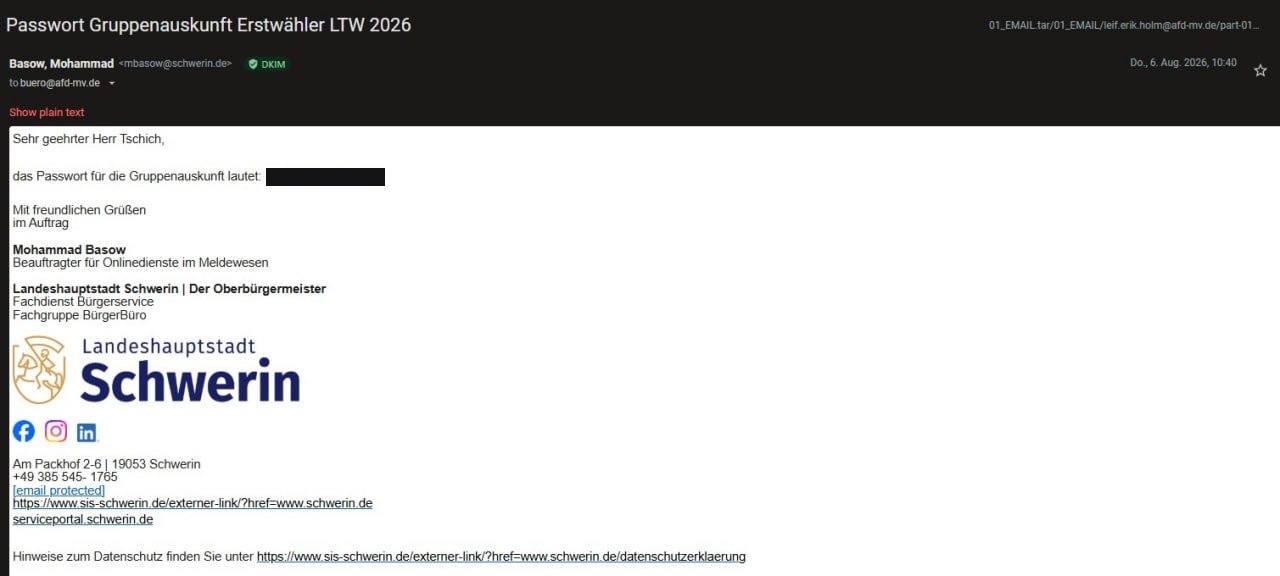
10:40 Uhr. Die zweite Mail geht raus. Gleicher Absender, gleiche Adresse. Im Text steht das Passwort. In unserer Abbildung ist es geschwärzt.
Warum zwei Minuten das Problem sind
Eine verschlüsselte Datei ist wie ein Tresor. Das Passwort ist der Schlüssel. Wer beides hat, kommt rein.
Die Stadt wollte das verhindern. Deshalb zwei Mails: erst der Tresor, später der Schlüssel. Wenn jemand unterwegs die Datei abfängt, soll er das Passwort nicht auch noch haben.
Dafür muss zwischen beiden Nachrichten genug Zeit liegen. Zwei Minuten sind keine Zeit. Die Datei und das Passwort lagen im selben Postfach. Wer dort hineinsehen konnte, hatte den Tresor und den Schlüssel.
Was die Stadt dazu sagt
Die Stadt schreibt auf unsere Fragen: „Der zeitliche Abstand zum übermittelten Passwort in einer separaten Mail lag aus Sicherheitsgründen bei 3 Stunden.“ Und weiter: „Bei der verschlüsselten Übertragung soll das Passwort erst nach ausreichendem zeitlichen Abstand übertragen werden, was hier erfolgt ist.“
Es waren zwei Minuten. Nicht drei Stunden. Die Stadt spricht von 180 Minuten, tatsächlich waren es 2. Der Abstand war 90 Mal kürzer als angegeben.
In derselben Antwort steht ein Satz, der nicht dazu passt: Man nehme den Vorfall zum Anlass, „künftig die Passwörter nicht mehr über den selben Kanal weiterzugeben, wie die verschlüsselte Datei“. Der Weg war also nicht in Ordnung. Das räumt die Stadt selbst ein.
Warum die Stadt auf den drei Stunden beharrt
Die drei Stunden sind kein Nebensatz. Sie sind der Kern der Verteidigung. Wenn der Abstand gestimmt hat, war der Versand sicher. Dann ist alles richtig gelaufen. Dann liegt die Schuld allein bei der AfD, die ihre Postfächer nicht geschützt hat.
Diese Erzählung funktioniert nur, solange niemand in die Mails sieht. Mit den drei Stunden steht und fällt die Entlastung. Ohne sie bleibt: Die Stadt hat eine verschlüsselte Datei und den Schlüssel dazu innerhalb von zwei Minuten an dieselbe Adresse geschickt.
Die Mails liegen in demselben Postfach, aus dem sie stammen. Zwei Zeitstempel, zehn Sekunden Arbeit. Wer nachsieht, findet sie.
Man kann das Versehen nennen. Es ist eine Lüge. Die Stadt schreibt in einem Schreiben, das sie selbst verfasst hat, der Abstand habe drei Stunden betragen und die Regel sei eingehalten worden. Ihre eigenen Mails, die in ihrem eigenen Postfach liegen, zeigen zwei Minuten. Wer behauptet, etwas sei geschehen, was nachweislich nicht geschehen ist, sagt nicht aus Versehen die Unwahrheit.
Das ist keine Einschätzung. Es sind zwei Zeitstempel, ein Absender, ein Empfänger. Die Fakten stehen oben, die Behauptung steht in der Antwort der Pressestelle, und dazwischen liegt nichts außer der Frage, ob jemand nachgesehen hat.
Zwei weitere Antworten, die nicht stimmen
Die Stadt schreibt, sie sei gesetzlich verpflichtet gewesen, die Daten herauszugeben. Im Gesetz steht: Sie darf. Paragraf 50 des Bundesmeldegesetzes erlaubt die Auskunft, es schreibt sie nicht vor. Damit lag die Entscheidung bei der Stadt.
Die Stadt schreibt, ein Verstoß gegen die Löschfrist sei ausgeschlossen, weil der Vorfall vor der Wahl war. Die Frist endete aber einen Monat nach der Wahl, am 20. Oktober. Zwei Tage später standen die Daten im Netz. Einen Nachweis, dass vorher gelöscht wurde, gibt es nicht.
Was offen bleibt
- Wie kommt die Stadt auf drei Stunden, wenn ihre eigenen Mails zwei Minuten zeigen?
- Hat das Innenministerium die Mails gesehen, bevor es keinen Verstoß festgestellt hat?
- Wie viele der 5.385 waren minderjährig? Die Stadt nennt keine Zahl.
Die Stadt hat auf unsere sechs Fragen geantwortet. Diese drei hat sie nicht beantwortet. Eine Nachfrage liegt ihr vor.
Quellen
- Mail 1, 6. August 2026, 10:38 Uhr, Primär-UID 6085ffb6ec5e4ea3abbfa010dc698b63@SCHWERIN.DE
- Mail 2, 6. August 2026, 10:40 Uhr, Betreff „Passwort Gruppenauskunft Erstwähler LTW 2026“, Primär-UID 6422e7cb756b459790b69beff51ef5a9@SCHWERIN.DE
- Antwort der Pressestelle der Landeshauptstadt Schwerin auf sechs Fragen von schwerin.news, 29. Oktober 2026
- § 50 Bundesmeldegesetz
- Frühere Berichte: Erst der Tresor, dann der Schlüssel und der Leak selbst



Geben Sie hier ihren Senf dazu ab.